Indice
Introduction
Actuellement, les systèmes d'identification sont centralisés et fonctionnent grâce à une source de confiance commune. Cette source de confiance sert de fondement à l'identification de l'utilisateur. Le principal problème réside dans le fait que ces fondements de confiance sont gérés par des entités privées, qui gèrent également les données. Les utilisateurs n'ont aucun contrôle sur les données gérées par ces entités et ignorent souvent leur utilisation. Ces dernières années, des alternatives à ces systèmes d'authentification centralisés ont été explorées, la plus prometteuse étant l'identité auto-souveraine (SSI).
Contexte
Ce projet de fin d'études (PFE) présente les recherches et les concepts nécessaires à la compréhension d'une des nouvelles solutions apparues dans le domaine des systèmes d'information sécurisés (SIS). Cette solution, connue sous le nom de KERI, a été développée par Samuel M. Smith et constitue une technologie récente qui ambitionne de devenir la solution de référence mondiale en matière de SIS. Outre la présentation de cette technologie, ce travail explore des concepts essentiels à la compréhension de l'authentification forte du système (SSI), tels que les identifiants décentralisés (DID). Il est également nécessaire de maîtriser la blockchain, l'alternative la plus répandue en matière de SSI aujourd'hui.
Pour mener à bien ce projet, il est nécessaire de comprendre un certain nombre de termes récemment créés. Le titre “ Première approche de la méthode DID pour KERI ” contient deux de ces termes, essentiels à la compréhension du développement de ce projet.
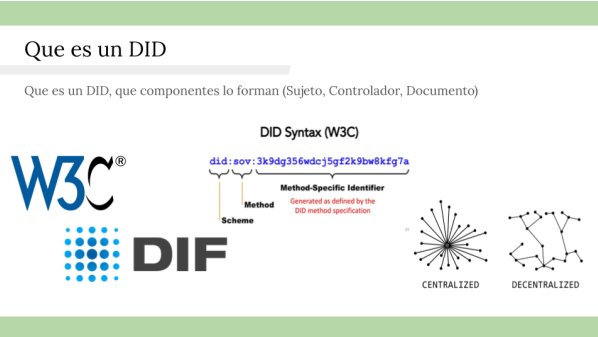
Les identifiants décentralisés (DID) constituent le fondement des SSI. Ce sont des identifiants qui sont… conçu et pensé pour fonctionner dans des systèmes décentralisés. Ces systèmes ne partagent pas une seule racine de confiance et peuvent en avoir plusieurs.
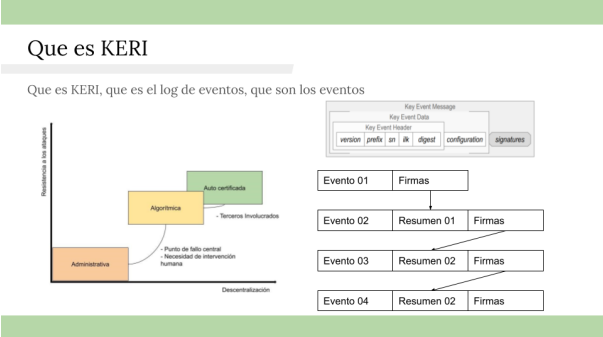
KERI est une infrastructure de gestion des clés publiques. Elle définit une série de mécanismes et de protocoles permettant l'identification et la validation d'entités à l'aide de technologies décentralisées. De plus, KERI fournit des systèmes de sécurité et de renforcement de la confiance afin de faciliter ces relations sans recourir à une source de confiance commune, souvent appelée blockchain.
Résumé du projet
Ce projet a été développé sous la supervision et avec le soutien d'Antonio Estévez, directeur R&D chez Open Canarias, entreprise spécialisée dans la modernisation numérique des systèmes informatiques et des communications TIC. Il a également bénéficié du soutien de José Luis Roda García, professeur et directeur de la chaire BOB à l'Université de La Laguna.
Le développement de ce projet peut être divisé en trois phases :
- Une phase de recherche axée sur les différents concepts nécessaires à la compréhension du domaine dans lequel nous travaillons. Il s'agit sans aucun doute de la partie la plus importante du projet, puisque celui-ci constitue en définitive une introduction à ces technologies.
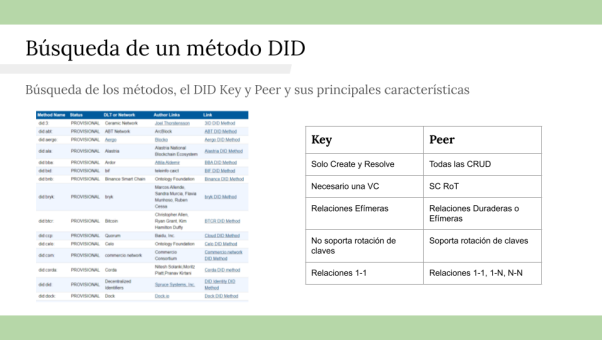
- Après avoir étudié les solutions et bien compris les différents éléments ainsi que le fonctionnement de KERI et des DID, l'étape suivante consistait à trouver la solution existante la plus proche. Cette solution devait être basée sur les DID et prendre en charge les fonctionnalités nécessaires au fonctionnement de KERI.
- Une fois les différents concepts du monde de l'authentification unique (SSI) assimilés, une solution possible est proposée. En l'occurrence, la mise en œuvre de l'authentification par identifiant unique (DID) entre pairs. Comme on le verra, cette solution n'est pas définitive, car le domaine d'étude sur lequel repose ce projet est en constante évolution.
Les prochaines étapes de ce projet consisteront à mettre en œuvre le plan décrit ici. De nombreux mécanismes et décisions restent à définir avant que cette mise en œuvre puisse avoir lieu. Ce projet se veut une première étape dans ce domaine, facilitant son développement futur.
Plus d'informations
Le rapport sur les travaux est accessible au public sur le site web suivant : Dépôt institutionnel de l'Université de La Laguna.
- Auteur: Pablo Molina Martínez
- Tuteur: José Luis Roda García
- Co-tuteur: Antonio Estévez
- Société partenaire: Open Canarias

